ローカルサービスのリバースプロキシとSSL証明書管理は面倒くさい...
自宅サーバーでDockerを使い始めると、いつの間にかサービスがどんどん増えていきます。
最初のうちは、http://192.168.x.x:3001のように、IPアドレスとポート番号を直接指定してアクセスしていてもそれほど困りません。
しかし、サービスが増えてくると、
- ポート番号を覚えるのが面倒
- HTTPS化したい
- サービスごとに証明書を管理したくない
- URLを分かりやすくしたい
といった問題が出てきます。
そこで便利なのがリバースプロキシです。
今回は、Docker環境へ比較的簡単に導入できる「Nginx Proxy Manager」を使い、ローカルサービスのリバースプロキシとSSL/TLS証明書をまとめて管理する方法を紹介します。
リバースプロキシとは
リバースプロキシは、クライアントとWebサービスの間に入り、アクセス先のホスト名などに応じて適切なサーバーやサービスへ通信を転送する仕組みです。
たとえば、自宅サーバー上で、
- サービスA →
192.168.1.10:3001 - サービスB →
192.168.1.10:8080 - サービスC →
192.168.1.20:8443
のように複数のサービスが動作しているとします。
通常であれば、それぞれのIPアドレスとポート番号を指定してアクセスする必要があります。
リバースプロキシを用意すると、
https://aaa.example.comhttps://bbb.example.comhttps://ccc.example.com
といった分かりやすいURLでアクセスできるようになります。
利用者から見れば、裏側でどのIPアドレスやポート番号が使われているのかを意識する必要がありません。
また、HTTPS通信に必要なSSL/TLS証明書をリバースプロキシ側でまとめて処理できるのも大きなメリットです。
各Dockerコンテナ側で個別にHTTPSを設定せず、
クライアント → HTTPS → リバースプロキシ → HTTP → 各サービス
という構成にすることもできます。
LAN内だけで利用するサービスであっても、ログイン情報などの通信を暗号化したり、ブラウザの証明書警告をなくしたりできるため、リバースプロキシを導入するメリットは十分にあります。
有名なリバースプロキシ
リバースプロキシとして利用できるソフトウェアはいくつかあります。
代表的なものとしては、以下があります。
Nginx
非常に有名なWebサーバー兼リバースプロキシです。
設定の自由度が高く、インターネット上にも多くの情報があります。
一方で、基本的には設定ファイルを編集して管理するため、サービスが増えてくると設定ファイルの管理が少し面倒になります。
Apache HTTP Server
Webサーバーとして古くから利用されており、リバースプロキシとしても利用できます。
すでにApacheをWebサーバーとして利用している環境であれば、そのままリバースプロキシを担当させることもできます。
Traefik
Dockerとの連携に強いリバースプロキシです。
Dockerのラベルを利用し、コンテナの起動に合わせてルーティングを自動設定するといった構成も可能です。
Dockerを中心にインフラをコードとして管理したい場合には非常に便利ですが、設定方法には少し慣れが必要です。
Caddy
設定が比較的シンプルで、HTTPS化を簡単に行えるWebサーバーです。
設定ファイルも分かりやすく、小規模な環境であれば扱いやすい選択肢です。
Nginx Proxy Manager
Nginxをベースにしつつ、その設定をWebUIから管理できるようにしたソフトウェアです。
Nginxの設定ファイルを直接編集しなくても、転送先やSSL/TLS証明書などをブラウザから設定できます。
今回はこちらを使用します。
Nginx Proxy Managerの利点
Nginx Proxy Manager(以下、NPM)の大きな特徴は、
Nginxのリバースプロキシ設定をWebUIから管理できる
ことです。
Nginxそのものを使っても同じような構成は作れますが、自宅サーバーではサービスを追加したり削除したりする機会も多いため、GUIから手軽に変更できるNPMは非常に便利です。
特に、
- Dockerを利用している
- サービス数がそれなりに多い
- Let's Encryptを使いたい
- Nginxの設定ファイルを毎回触りたくない
といった環境とは相性が良いです。
Dockerで環境構築が簡単
Nginx Proxy ManagerはDockerイメージが用意されているため、Docker Composeを使って比較的簡単に構築できます。
一般的には、
- Nginx Proxy Manager本体
- データベース
- 設定データ保存用ボリューム
- SSL/TLS証明書保存用ボリューム
などをDocker Composeで定義します。
一度構築してしまえば、設定内容や証明書は永続化されるため、コンテナを更新・再作成しても設定を維持できます。
Dockerで複数のサービスを運用している場合には、Dockerネットワークを利用して、コンテナ名をそのまま転送先として指定することもできます。
たとえば、
service-a:3001
のように指定すれば、Docker内部のネットワークだけでNPMから対象コンテナへ通信できます。
NPMだけを各サービス用ネットワークへ参加させる構成にすると、サービス同士を必要以上に同じネットワークへ接続せずに済みます。
たとえば、proxy_から始まるDockerネットワークへNPMを自動的に参加させるスクリプトを用意しておけば、サービス追加時の運用負荷を抑えながら、NPMと各コンテナ間の通信範囲を限定するといった運用も可能です。
Dockerを利用している環境では、このようにネットワークを柔軟に構成できる点もNPMを利用するメリットの一つです。
WebUIで管理
Nginx Proxy Managerには管理用のWebUIがあります。
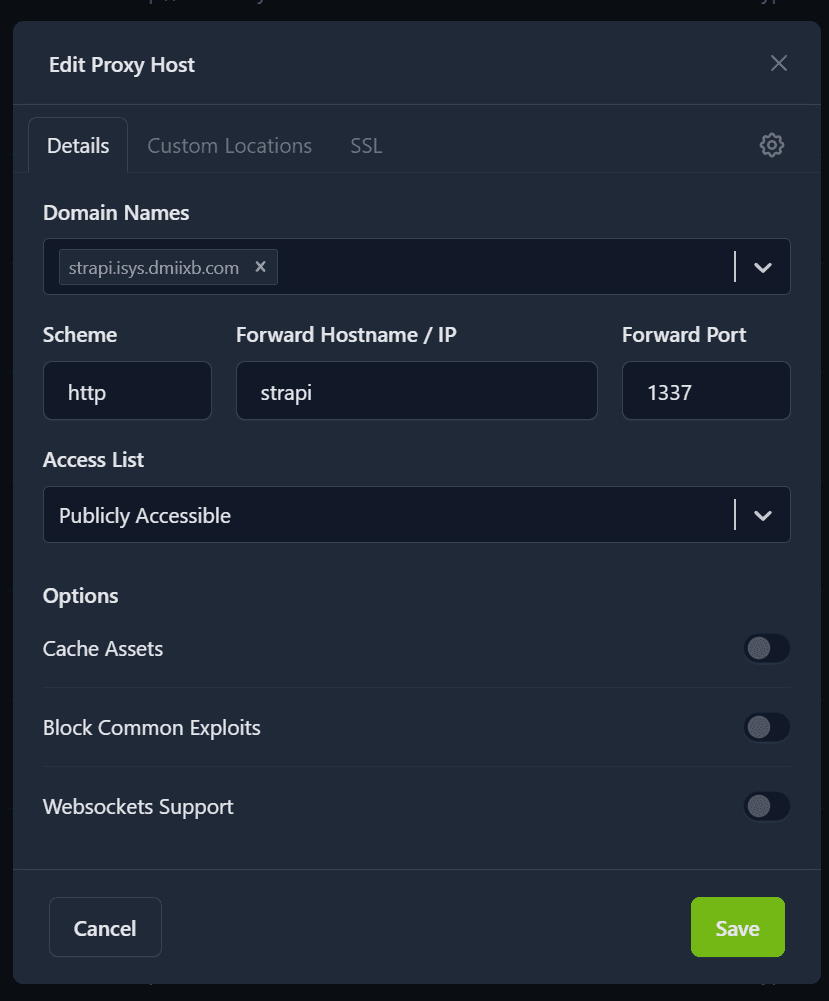
新しいサービスを追加する場合も、基本的には「Proxy Host」を追加して、
- Domain Names
- Scheme
- Forward Hostname / IP
- Forward Port
などを入力するだけです。
たとえば、
servicea.example.com
へのアクセスを、
service-a:3001
へ転送するといった設定をブラウザ上で行えます。
Nginxを直接利用する場合は、たとえば以下のような設定を書く必要があります。
server {
    listen 443 ssl;
    server_name servicea.example.com;

    location / {
        proxy_pass http://service-a:3001;
    }
}
もちろん、細かな設定を行うのであればNginxを直接編集する方が自由度は高くなります。
一方、自宅サーバーで利用する一般的なリバースプロキシであれば、NPMのWebUIだけで十分な場合も多いです。
サービスを追加するたびに、
「設定ファイルを開く → 編集する → 構文をチェックする → Nginxをリロードする」
といった作業を行わなくて済むのは、NPMの大きなメリットです。
Let's EncryptからDNS認証で証明書を取得
Nginx Proxy Managerでは、Let's Encryptを利用してSSL/TLS証明書を取得できます。
Let's Encryptで一般的に利用されるHTTP-01 Challengeでは、Let's Encryptの検証サーバーから対象のWebサーバーへアクセスできる必要があります。
そのため、インターネットへ公開していないローカル専用サービスでは、HTTP-01 Challengeをそのまま利用するのが難しい場合があります。
そこで便利なのがDNS-01 Challenge、いわゆるDNS認証です。
DNS-01 Challengeでは、DNS上に指定されたTXTレコードを作成することで、対象ドメインを管理していることを証明します。
そのため、証明書を利用するWebサービス自体をインターネットへ公開する必要がありません。
たとえば、
servicea.example.com
をLAN内のDNSやSplit DNSによって、
192.168.1.10
などの内部IPアドレスへ解決する構成でも、公開DNS側でDNS-01 Challengeを実行できれば、Let's Encryptからブラウザに信頼される証明書を取得できます。
つまり、
インターネットにはサービスを公開しないが、LAN内では公的CAの証明書を使ってHTTPS化する
という構成が可能です。
これは自宅サーバーでは特に便利な方法です。
さらに、DNS-01 Challengeではワイルドカード証明書を取得できます。
たとえば、
*.example.com
という証明書を取得すれば、
servicea.example.comserviceb.example.comservicec.example.com
など、同じドメイン配下にある複数のサービスで利用できます。
証明書の更新もNginx Proxy Manager側で行えるため、サービスごとに証明書の取得・更新処理を構築する必要がありません。
ただし、DNS認証で利用するAPIトークンには、DNSレコードを書き換える権限が必要です。
そのため、
- 対象ゾーンを限定する
- DNS編集に必要な最小限の権限だけを付与する
- APIトークンを不用意に公開しない
といった対策は行っておいた方が安全です。
特にCloudflareなど、細かくAPIトークンの権限を設定できるDNSサービスを利用している場合は、可能な限り対象ドメインと権限を限定しておくことをおすすめします。
まとめ
自宅サーバーで動かすサービスが増えてくると、IPアドレスとポート番号を直接指定する構成は徐々に管理が面倒になってきます。
さらにHTTPS化まで考えると、各サービスで個別にSSL/TLS証明書を管理するのはかなり大変です。
Nginx Proxy Managerを利用すると、
- リバースプロキシをWebUIから管理できる
- Dockerで簡単に構築できる
- サービスごとのURLを分かりやすく整理できる
- SSL/TLS証明書を一元管理できる
- Let's EncryptのDNS-01 Challengeを利用できる
- ローカル専用サービスでも公的CAの証明書を利用できる
といったメリットがあります。
NginxやTraefikを直接設定する方法と比べると、細かな設定の自由度では劣る部分もあります。
一方で、
「自宅サーバー上のサービスを、できるだけ手間をかけずにHTTPS化して管理したい」
という用途では、Nginx Proxy Managerは非常に扱いやすい選択肢です。
特に、
「Dockerサービスが増えるたびに、Nginxの設定とSSL/TLS証明書を個別に管理するのが面倒」
と感じ始めた環境であれば、Nginx Proxy Managerを導入することで日々の管理をかなり単純化できます。